

Vai Trò và Phân Quyền trong mô hình B2B2X
Khi bạn kinh doanh theo mô hình B2B2X, thách thức mang tính hệ thống đầu tiên và trực tiếp nhất với nền tảng thương mại của tổ chức này là kiểm soát quyền truy cập. Yếu tố “X” trong “B2B2X” có thể bao gồm khách hàng trực tiếp, nhà phân phối, đại lý, bên nhận nhượng quyền (franchisee) cũng như nhà bán hàng trên marketplace (sàn thương mại điện tử), tất cả đều cần đến nền tảng cho nhiều mục đích khác nhau tuy họ có một số năng lực kinh doanh tương đồng.
Ví dụ cụ thể, một nhà phân phối muốn quản lý dữ liệu người mua và đơn hàng của mình mà không nhìn thấy điều khoản thương mại của nhà phân phối khác hay dữ liệu tài chính nội bộ của nhà sản xuất. Bài toán thiết kế vai trò và quyền hạn B2B ở đây trở nên phức tạp, khi nó không chỉ là việc giới hạn quyền truy cập vào khu vực quản trị, mà còn phải bảo đảm duy trì rõ ràng ranh giới giữa nhiều đối tác hoạt động trên cùng một nền tảng.
Về phía tổ chức, câu hỏi “cần những vai trò nào?” là chưa đủ. Để thiết kế mô hình cấp quyền truy cập vượt trội hơn đòi hỏi phải xem xét nhiều yếu tố khác gồm:
- Phạm vi từng vai trò;
- Tài nguyên mà vai trò đó có thể tác động tới;
- Cách phạm vi vai trò thay đổi giữa các tổ chức, đơn vị kinh doanh, website và quy trình công việc khác nhau.
Quyết định thiết kế phù hợp sẽ củng cố bảo mật và năng lực vận hành của mô hình B2B2X. Nếu không, hệ thống sẽ bị vướng vào vô vàn ngoại lệ, giải pháp thủ công tạm thời hay thậm chí quản lý quyền truy cập sai cách, khiến dữ liệu và hoạt động nhạy cảm của đối tác bị lộ cho mọi người.
Bài viết này sẽ đưa ra một số gợi ý thực tiễn để hợp lý hóa cũng như cải thiện vai trò và quyền hạn cho doanh nghiệp B2B2X, qua đó bảo đảm mô hình kinh doanh mới có thể mở rộng và đáp ứng nhiều nhóm người dùng cũng như bối cảnh nghiệp vụ khác nhau.
Để hỗ trợ mô hình này, doanh nghiệp cũng cần một nền tảng vững chắc với năng lực quản lý truy cập được tích hợp sẵn, có thể đáp ứng các phức tạp của mô hình B2B2X. Đây chính là yếu tố giúp OroCommerce nổi bật so với các đối thủ, và sẽ được đề cập ở phần sau.
1. Bắt đầu từ cơ cấu kinh doanh, không phải chức danh
Một điểm khởi đầu điển hình và có vẻ hiển nhiên khi thiết kế quyền truy cập là các chức danh như người mua, đại diện bán hàng hoặc quản trị viên tài khoản. Tuy nhiên, thiết kế vai trò nếu chỉ dựa vào những chức danh quen thuộc này sẽ bỏ qua cách B2B vận hành thực tế, như khi một chức danh có thể đảm nhận nhiều trách nhiệm ở các công ty khác nhau hay một người dùng có thể nắm vô số vai trò khắp nhiều đơn vị kinh doanh khác nhau.
Vì vậy, cơ cấu kinh doanh là nền tảng đáng tin cậy hơn. Hãy lập sơ đồ các bên tham gia giao dịch và mối quan hệ giữa họ, từ đơn vị vận hành nền tảng và nhà cung cấp đến công ty khách hàng và các chi nhánh hoặc phòng ban của công ty đó. Tiếp theo, xác định dữ liệu nào thuộc về bên nào và hoạt động nào vượt qua ranh giới tổ chức.
Sự phân biệt này đặc biệt quan trọng trong môi trường B2B2X, nơi nền tảng cần hỗ trợ nhiều loại quan hệ kinh doanh. Một nhà bán hàng trên marketplace có thể muốn quản lý sản phẩm và đơn hàng của riêng mình, trong khi một công ty mẹ cần khả năng theo dõi các công ty con nhưng vẫn cho phép từng công ty con quản lý hoạt động mua hàng tại đơn vị. Các quy trình này vượt xa mô hình “từ nhà cung cấp đến khách hàng” đơn giản.
Một mô hình quyền hạn được thiết kế phù hợp cần phản ánh những mối quan hệ đó trong hoạt động của nền tảng. Nếu thiết kế quyền truy cập dồn các mối quan hệ này thành một tài khoản khách hàng không phân biệt, gánh nặng phân tách vai trò sẽ chuyển từ hệ thống sang đội ngũ của bạn. Khi đó, các thành viên trong nhóm phải dành nguồn lực cho code tùy chỉnh hoặc các biện pháp kiểm soát thủ công.
2. Thiết lập quyền hạn theo hành động, tài nguyên và phạm vi
Các tên vai trò như “quản trị viên” hoặc “người mua” không làm rõ rằng người dùng được phép làm gì và quyền hạn áp dụng trong phạm vi nào. Dựa trên nguyên tắc minh bạch hóa mọi ranh giới dự kiến, thiết kế cấp quyền truy cập có thể vận dụng ba yếu tố cụ thể, liên kết với nhau sau:
- Hành động người dùng có thể thực hiện, như xem, tạo, chỉnh sửa, phân công, chia sẻ, xóa hoặc phê duyệt.
- Tài nguyên hoặc dữ liệu mà hành động áp dụng, gồm hồ sơ khách hàng, đơn hàng, báo giá, danh mục sản phẩm, bảng giá, hóa đơn hoặc tác vụ quy trình công việc.
- Phạm vi được phép thực hiện, như hồ sơ của chính người dùng, tài khoản khách hàng, chi nhánh, đơn vị kinh doanh, website hoặc toàn bộ tổ chức.
Ví dụ cụ thể, điều này nghĩa rằng người dùng được phép tạo đơn hàng cho một chi nhánh nhưng không được xem đơn hàng của các chi nhánh khác. Quản trị viên khách hàng có thể quản lý người dùng trong công ty của mình, trong khi quản lý tài khoản cấp công ty mẹ có thể xem thông tin trên nhiều công ty con.
Các tổ hợp quyền hạn cụ thể cần phải dựa trên chính sách của tổ chức và khả năng của nền tảng. Việc xác định quyền của người dùng áp dụng cho một tài khoản, một website cụ thể hay toàn bộ hệ thống phân cấp khách hàng cần được định nghĩa và kiểm thử bằng các tiêu chí chi tiết, thay vì dựa vào những tên vai trò quen thuộc nhưng mơ hồ.
3. Xem phê duyệt là một phần của quy trình công việc thay vì quyền truy cập
Trong thương mại B2B, quyền hạn thường giao thoa với các quy trình công vi gồm nhiều bước. Người mua có thể tạo giỏ hàng hoặc yêu cầu báo giá, trong khi người quản lý chịu trách nhiệm phê duyệt giao dịch mua. Trước khi kích hoạt tài khoản, một đội ngũ nội bộ cần phải xem xét yêu cầu đăng ký khách hàng. Các hoạt động này nên được xem là bước chuyển tiếp trong cùng một quy trình công việc, thay vì là màn hình riêng biệt cho các nhóm người dùng khác nhau.
Điều này có ý nghĩa quan trọng khi thiết kế phê duyệt. Kiểm soát quyền truy cập chỉ quyết định người dùng có thể thực hiện một hành động trong bối cảnh nhất định hay không. Ngược lại, logic quy trình công việc xác định khi nào hành động khả dụng, điều gì cần xảy ra trước đó và quy trình sẽ chuyển sang bước nào tiếp theo. Người dùng có thể có quyền phê duyệt yêu cầu, nhưng chỉ khi yêu cầu đáp ứng các quy tắc của tổ chức và đang ở trạng thái phù hợp.
Hãy lập tài liệu mô tả quy trình tách biệt khỏi ma trận vai trò, sau đó kết nối cả hai bằng cách xác định từng bước, người có thể thực hiện, điều kiện chuyển tiếp và hồ sơ dữ liệu mỗi người có thể xem hoặc chỉnh sửa. Lối đi này giúp tránh một vấn đề thiết kế thường gặp: dùng vai trò làm thay thế cho logic nghiệp vụ.
Nếu yêu cầu từ một nhóm khách hàng phải tuân theo lộ trình xét duyệt nhất định, hãy mô hình hóa rõ lộ trình đó thay vì dựa vào quy tắc không chính thức. Cấu hình quy trình công việc cũng cần tránh cấp cho người dùng quyền truy cập dữ liệu rộng hơn mức cần thiết để hoàn thành các bước được giao.
4. Phân tách năng lực dùng chung khỏi dữ liệu được cô lập
Một nền tảng B2B2X cần hỗ trợ sản phẩm dùng chung, quy trình chung và các quy tắc được quản lý tập trung, đồng thời giữ một số dữ liệu riêng cho từng khách hàng, nhà bán hàng, thương hiệu hoặc đơn vị kinh doanh.
Một công ty mẹ có lúc muốn theo dõi hoạt động của các chi nhánh nhưng vẫn duy trì ngân sách riêng cho từng chi nhánh. Đơn vị vận hành marketplace cung cấp các chức năng xử lý đơn hàng chung mà không cho phép nhà bán hàng này xem hồ sơ của nhà bán hàng khác. Trong những trường hợp đó, ranh giới giữa dữ liệu dùng chung và dữ liệu được cô lập là một quyết định thiết kế quan trọng.
Những ví dụ này cũng cho thấy lý do cần thiết kế vai trò và quyền hạn B2B đồng thời với mô hình dữ liệu và hệ thống phân cấp tài khoản. Nếu quyền hạn chỉ được lên kế hoạch sau khi đã thiết lập các thực thể và mối quan hệ, đội ngũ có thể nhận ra rằng mô hình dữ liệu không thể hỗ trợ rõ ràng các ranh giới cần thiết. Nếu thiết kế mô hình dữ liệu mà không cân nhắc quyền truy cập, nền tảng có nguy cơ làm lộ thông tin vượt qua ranh giới tổ chức hoặc buộc đội ngũ phải triển khai giải pháp tạm thời phức tạp.
Các yêu cầu hỗ trợ đa đơn vị và đa website là một khía cạnh thiết kế khác cần được chú ý. Một tổ chức toàn cầu có thể cần quản lý thông tin sản phẩm tập trung, đồng thời vẫn duy trì sự khác biệt tại từng địa phương về danh mục, tiền tệ, thuế hoặc hàng tồn kho. Việc triển khai cụ thể sử dụng một phiên bản dùng chung hay một mô hình kiến trúc khác sẽ tùy thuộc vào yêu cầu, nhưng kiến trúc cần làm rõ dữ liệu và chính sách nào áp dụng toàn cục, dữ liệu và chính sách nào áp dụng cục bộ.
5. Thiết kế cho cả người dùng phía khách hàng và đội ngũ nội bộ
Một mô hình quyền hạn nhất quán cần tính đến cả người dùng nội bộ lẫn bên ngoài. Đội ngũ bán hàng, dịch vụ khách hàng và vận hành cần truy cập thông tin nghiệp vụ để hỗ trợ giao dịch. Người mua và quản trị viên phía khách hàng cần công cụ để quản lý hoạt động mua hàng của bản thân. Trong môi trường B2B, các nhóm này có thể làm việc với cùng tài khoản, báo giá, đơn hàng hoặc danh mục, nhưng trách nhiệm của họ lại khác nhau.
Vai trò do khách hàng quản lý có thể giảm sự phụ thuộc vào đội ngũ hỗ trợ của nhà cung cấp, miễn là quyền quản trị phía khách hàng được giới hạn phù hợp. Ví dụ, khách hàng có khả năng mời đồng nghiệp hoặc phân công trách nhiệm mua hàng và phê duyệt trong tài khoản của mình. Tuy nhiên, điều đó không có nghĩa là họ được phép thay đổi chính sách cho toàn nền tảng hoặc truy cập dữ liệu của khách hàng khác.
Vai trò nội bộ cũng cần được xác định phạm vi cẩn thận. Đại diện bán hàng có thể làm việc với một nhóm tài khoản được chỉ định, trong khi đội ngũ dịch vụ thường cần truy cập trạng thái đơn hàng và thông tin hóa đơn để trả lời yêu cầu. Điều quan trọng là xác định những biện pháp kiểm soát nào có thể dùng chung cho các nhóm này và những biện pháp nào cần chính sách riêng.
Tính nhất quán không có nghĩa là áp dụng cứng nhắc cùng một quy tắc cho mọi người dùng. Nó có nghĩa là nền tảng cần thể hiện các quy tắc qua một mô hình mạch lạc cho quyết định cấp quyền truy cập dễ hiểu và dễ quản lý, thay vì để nó bị phân tán khắp các tùy chỉnh rời rạc.
6. Tính đến các tích hợp và ranh giới hệ thống
Quyền hạn trong thương mại không tồn tại riêng lẻ. Nền tảng B2B thường trao đổi dữ liệu với các tích hợp ERP, CRM và những hệ thống nghiệp vụ khác. Các tích hợp này chứa đựng tài khoản khách hàng, giá, hàng tồn kho, hóa đơn hoặc thông tin đơn hàng. Khi thiết kế quyền truy cập, hãy xác định hệ thống nào sở hữu từng hồ sơ liên quan và cách danh tính người dùng, phạm vi tổ chức cũng như trạng thái quy trình được duy trì giữa các ranh giới hệ thống.
Những điểm này nhấn mạnh một nguyên tắc thiết kế quan trọng: tích hợp không được âm thầm bỏ qua các quy tắc truy cập của nền tảng hoặc khiến đại diện bán hàng và khách hàng nhìn thấy hai phiên bản khác nhau của cùng một tài khoản.
Một cách đánh giá kiến trúc hữu ích là theo dõi giao dịch từ đầu đến cuối, bắt đầu từ một báo giá do đại diện bán hàng tạo, người mua phía khách hàng xem xét, chuyển đến bước phê duyệt, chuyển thành đơn hàng và sau đó được phản ánh trên hóa đơn.
Ở mỗi bước, hãy đặt câu hỏi: Hệ thống nào sở hữu dữ liệu? Ai có thể thực hiện hành động? Phạm vi tài khoản liên quan được xác định như thế nào? Cách đánh giá này giúp phát hiện những thiếu sót mà ma trận vai trò đơn thuần có thể bỏ qua.
7. Thiết kế mô hình thích ứng được, đồng thời quản trị thay đổi
Cơ cấu kinh doanh thay đổi khi có thêm khu vực, nhà bán hàng mới, công ty được mua lại hoặc chính sách phê duyệt được sửa đổi. Điều này tạo thách thức cho mô hình cấp quyền hiện tại: cách làm đang phù hợp với cơ cấu hôm nay có thể trở thành nguồn nợ kỹ thuật nếu mỗi thay đổi bắt buộc phải được phát triển tùy chỉnh.
Tuy khả năng cấu hình quyền truy cập có thể giúp việc thay đổi hoạt động dễ dàng hơn, nó loại bỏ nhu cầu quản trị. Hãy xác định ai có thể tạo hoặc sửa đổi vai trò, cách thức xem xét thay đổi và cách đánh giá tác động đối với người dùng hiện tại cũng như phạm vi dữ liệu.
Một vấn đề khác có thể phát sinh là sự tràn lan vai trò. Nếu mỗi trường hợp ngoại lệ dẫn đến một vai trò mới được tạo, mô hình dần trở nên khó hiểu và khó duy trì. Thay vào đó, hãy xác định điểm khác biệt nào thực sự liên quan đến trách nhiệm, điểm nào liên quan đến phạm vi tổ chức và điểm nào thuộc về quy tắc quy trình hoặc cấu hình dữ liệu. Ghi lại lý do của từng khác biệt quan trọng.
Nếu quyền hạn được cung cấp qua API hoặc được quản lý cùng các hệ thống bên ngoài, hãy đưa những luồng này vào mô hình quản trị. Không nên quản lý cùng một chính sách ở một nơi cho storefront rồi sao chép thủ công sang hệ thống khác mà không có quy trình đối chiếu rõ ràng.
8. Xác thực thiết kế bằng các tình huống thực tế
Trong quá trình đánh giá thiết kế mô hình phân quyền, các tình huống thực tế thường mang đến góc nhìn sâu sắc hơn tên vai trò mơ hồ. Các trường hợp sử dụng phổ biến có thể được áp dụng để kiểm thử thiết kế, như khi quản trị viên phía khách hàng thêm người mua mới hoặc một chi nhánh gửi đơn hàng cần phê duyệt.
Tương tự, các trường hợp tiêu cực giúp đội ngũ nhận biết quy trình phê duyệt và cấp quyền đang hoạt động tốt hay không. Mô hình sẽ xử lý thế nào khi nhà bán hàng cố xem đơn hàng của nhà bán hàng khác, hoặc khi người dùng nội bộ truy cập hồ sơ ngoài phạm vi được ban hành?
Ngoài những hoạt động thông thường và trường hợp ngoại lệ, việc kiểm thử cần bao gồm cả thay đổi theo thời gian, như khi chuyển người dùng sang một đơn vị kinh doanh khác hoặc thêm một website khu vực mới. Mục tiêu không chỉ là xác nhận các hành động được phép có thể thực hiện được, mà còn bảo đảm các hành động bị cấm vẫn không khả dụng trong quy trình và kênh liên quan.
Hãy yêu cầu bên cung cấp nền tảng trình diễn hệ thống phân cấp tổ chức, phạm vi dữ liệu, vai trò do khách hàng quản lý và quy trình phê duyệt thông qua một tình huống tiêu biểu. Hỏi xem các khả năng này có được hỗ trợ bằng cấu hình và được áp dụng nhất quán giữa storefront và khu vực quản trị hay không, cũng như cách các tích hợp tương tác với cùng bộ quy tắc này như thế nào.
Một danh sách tính năng cho biết nền tảng có hỗ trợ vai trò, nhưng đánh giá dựa trên tình huống sẽ cho thấy mô hình quyền truy cập phản ánh được hoạt động kinh doanh của bạn hay không.
Giải pháp OroCommerce với quyền truy cập theo vai trò và phê duyệt tích hợp cho kinh doanh B2B an toàn
Nếu không có cơ chế cấp quyền truy cập và vai trò phù hợp, nhiều sáng kiến B2B2X có nguy cơ trở thành một mớ hỗn độn các vai trò chồng chéo và lỗ hổng quyền truy cập. Vấn đề càng trở nên trầm trọng hơn khi nền tảng kỹ thuật hỗ trợ những sáng kiến này thường thiếu mô hình quyền hạn đủ tinh vi để hợp lý hóa các mối quan hệ và hoạt động phức tạp này.
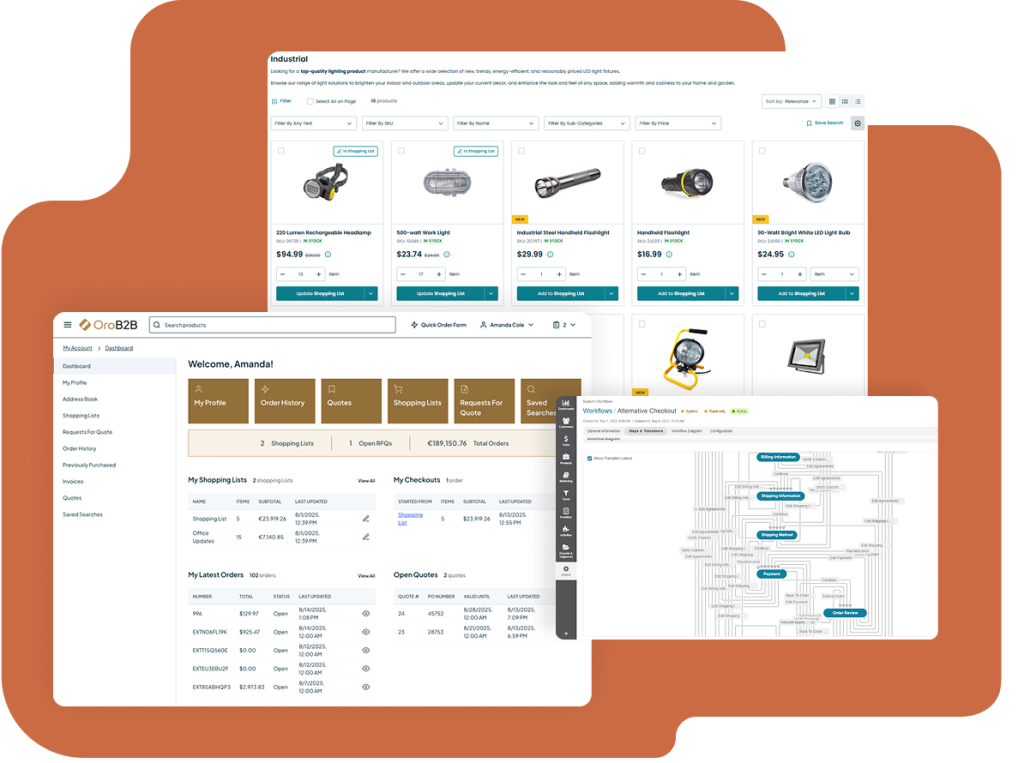
Với tư cách là nền tảng được thiết kế cho sự phức tạp của B2B, tính năng ACL (Access Control List, Danh sách kiểm soát truy cập) của OroCommerce chính là yếu tố tạo khác biệt so với các nền tảng B2B khác. Với bộ máy vai trò và quyền hạn mạnh mẽ được tích hợp sẵn, ACL cho phép bạn:
- Kiểm soát quyền truy cập vào đơn hàng, báo giá, bảng giá, thuộc tính sản phẩm và các hồ sơ khác đến cấp trường dữ liệu. Thiết lập quyền cho các hành động như xem, chỉnh sửa hoặc phê duyệt.
- Cấu hình vai trò trong trang quản trị để phản ánh hệ thống phân cấp doanh nghiệp đa cấp cho đội ngũ nội bộ và khách hàng mà không cần phải viết code. Áp dụng quy tắc theo người dùng, nhóm khách hàng, đơn vị kinh doanh hoặc trang web.
- Kết nối quyền hạn và hành động với quy trình công việc bằng công cụ xây dựng quy trình không cần code. Sử dụng API để chia sẻ cấu hình vai trò, quyền hạn và ACL với các hệ thống bên ngoài như CRM và cổng thông tin đối tác, bao gồm cả trong mô hình B2B2X.
Video này sẽ cung cấp cái nhìn tổng quan hơn về cách các tính năng trên hoạt động trong thực tế.
Với ACL của OroCommerce, quản lý quyền truy cập biến đổi từ một cấu trúc cứng nhắc, không thể diễn đạt đầy đủ cơ cấu kinh doanh phức tạp thành một hệ thống linh hoạt và toàn diện, cho phép bạn:
- Mô hình hóa hệ thống phân cấp doanh nghiệp thực tế với các cấp truy cập lồng nhau (nested access) dành cho phòng ban, đơn vị kinh doanh và thương hiệu. Áp dụng quyền hạn và quy trình riêng biệt trong khi quản lý nhiều tổ chức từ một nền tảng.
- Thiết lập quyền hạn chi tiết cho các hành động như xem, chỉnh sửa, phê duyệt hoặc phân công trên dữ liệu và quy trình công việc. Áp dụng quy tắc truy cập nhất quán cho đội ngũ nội bộ và nhóm mua hàng của khách hàng.
- Tùy chỉnh trải nghiệm storefront theo nhóm khách hàng bằng nội dung, danh mục và bảng giá được cá nhân hóa. Cho phép khách hàng tự quản lý người dùng và quyết định ai có thể đặt hàng hoặc phê duyệt chúng.
- Cấu hình và cập nhật vai trò cũng như quy tắc truy cập qua giao diện quản trị mà không cần viết code. Điều chỉnh mô hình khi nhu cầu kinh doanh thay đổi.
Trong bối cảnh giao dịch thị trường ngày càng chuyển dịch từ bán hàng trực tiếp sang hệ sinh thái B2B với sự tham gia của nhiều đại lý, nhà cung cấp và các bên khác, doanh nghiệp phải đối mặt với thách thức mở rộng mạng lưới mà không ảnh hưởng đến bảo mật. OroCommerce giải quyết vấn đề này bằng bộ máy ACL tích hợp, giúp bạn an tâm phát triển hoạt động kinh doanh đồng thời bảo vệ các quy tắc nghiệp vụ.
Kết luận: Xác định ranh giới người dùng để mở rộng hệ sinh thái bền vững
Với mô hình B2B2X, số lượng bên tham gia và mối quan hệ cần hỗ trợ tăng lên đáng kể. Để xử lý và hỗ trợ hiệu quả những quan hệ kinh doanh phức tạp này trên cùng một nền tảng, thiết kế quyền truy cập cần đưa ra các quyết định kỹ thuật thận trọng về hệ thống phân cấp tổ chức, quyền sở hữu dữ liệu, phạm vi truy cập và trách nhiệm trong quy trình công việc.
Một lối tiếp cận vững chắc sẽ bắt đầu từ cơ cấu kinh doanh, xác định quyền hạn theo hành động và tài nguyên, đồng thời làm rõ phạm vi áp dụng. Nó xem phê duyệt là bước chuyển tiếp trong quy trình, tính đến người dùng nội bộ và khách hàng, đồng thời kiểm tra để bảo đảm các tích hợp duy trì đúng ranh giới dự kiến. Mô hình cũng cần cơ chế quản trị để điều chỉnh khi tổ chức phát triển.
Đối với người thiết kế hệ thống, vai trò và quyền hạn B2B là thành phần không thể xem nhẹ trong kiến trúc vận hành của nền tảng. Khi mô hình phù hợp với các mối quan hệ kinh doanh thực tế, tổ chức có thể bổ sung khách hàng, đối tác và đơn vị kinh doanh trong khi kiểm soát được ai có thể xem hoặc làm gì. Đây là nền tảng để xây dựng một hệ sinh thái B2B2X vững chắc và phát triển được theo thời gian.